
Kısaca: Google, 20 Kasım 2026’da Gemini platformunda önizleme olarak sunulan Semantic governance policies yaklaşımını duyurdu. Sistem, yapay zekâ ajanının önerdiği araç çağrısını çalıştırmadan önce hem kullanıcının isteğiyle hem de işletmenin doğal dille yazdığı kurallarla karşılaştırıyor; uygun bulunmayan çağrıyı durdurabiliyor.
Yeni denetim katmanı neyi kontrol ediyor?
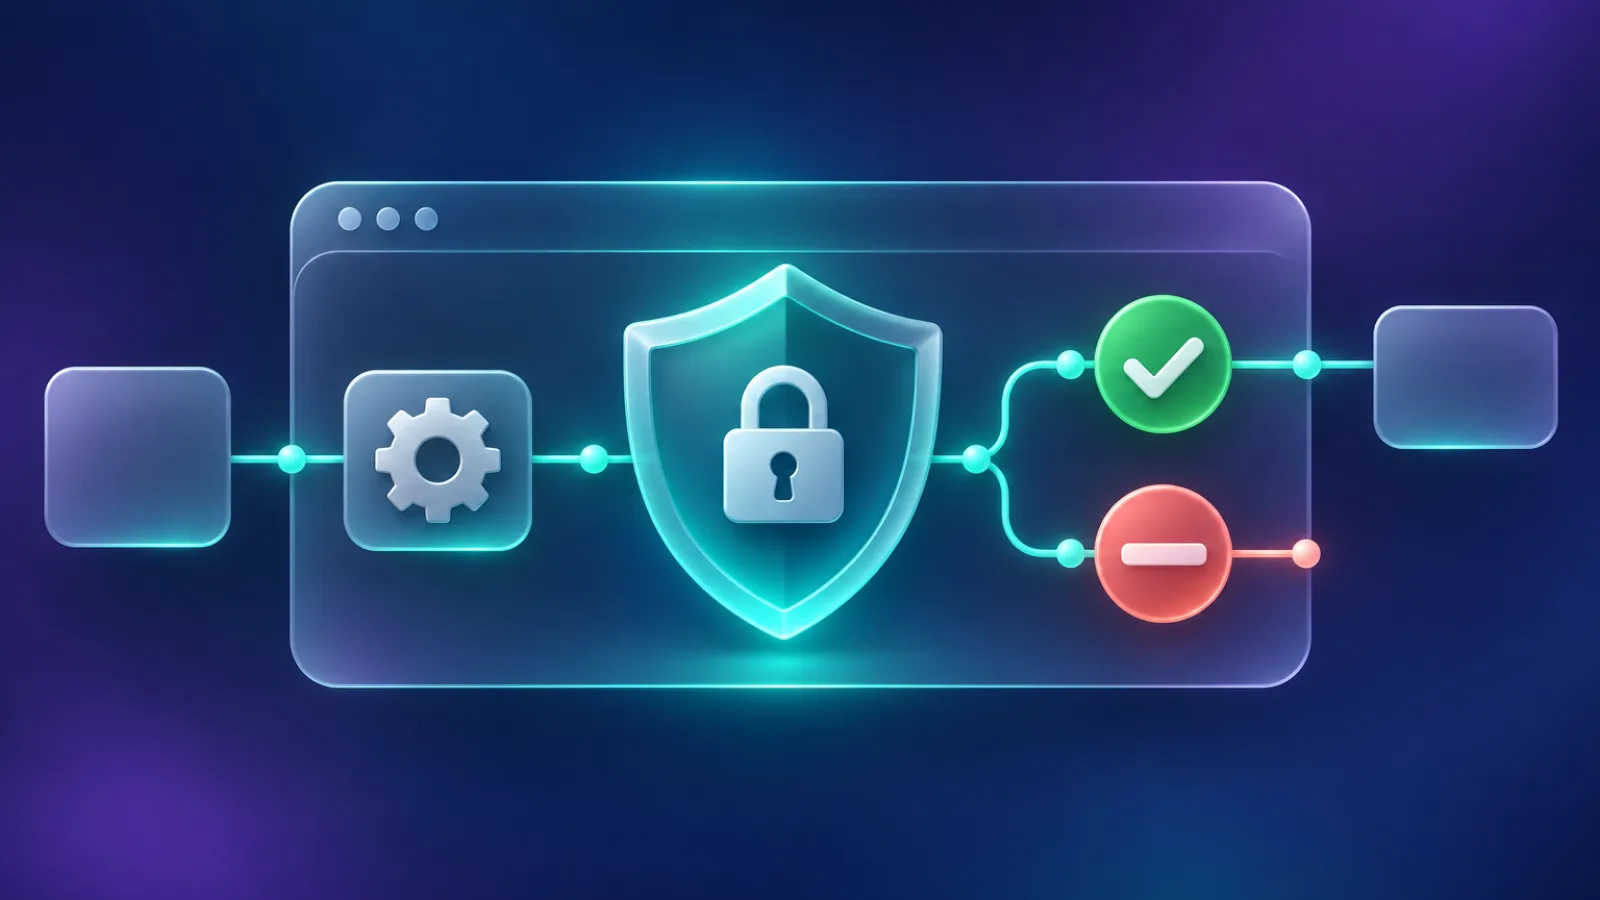
Bir yapay zekâ ajanı e-posta okuyabiliyor ve gönderebiliyorsa, teknik izinleri bu iki işlemi yapmasına olanak tanır. Ancak izin tek başına belirli bir e-postanın doğru alıcıya, doğru içerikle gönderilip gönderilmediğini değerlendirmez. Google’ın duyurduğu Semantic governance policies, bu boşluğa odaklanıyor: modelin önerdiği araç çağrısı, çalıştırılmadan önce kontrol ediliyor.
Google’ın 20 Kasım tarihli açıklamasına göre değerlendirmede iki unsur var. İlki, işletmenin doğal dilde tanımladığı kural; örneğin belirli bir bilginin yalnızca şirket içi adreslerle paylaşılması. İkincisi, önerilen çağrının kullanıcının ilk isteğinden sapıp sapmadığı. Çağrı bu kontrolleri geçemezse politika motoru araç çağrısını engelleyen bir yanıt döndürebiliyor. Karar ve gerekçe Cloud Logging’e kaydediliyor.
İzin yönetiminden farkı nedir?
Erişim kontrolü, ajanın hangi araçlara veya sistemlere ulaşabileceğini sınırlar. Eylem politikası ise erişimi olan bir aracın belirli bir durumda nasıl kullanılabileceğini sorgular. Örneğin e-posta gönderme yetkisi verilmiş bir ajan, kullanıcı isteğinin dışına çıkarak kişisel bir adrese veri göndermeye çalışabilir. Eylem öncesi denetim, bu çağrıyı ayrı bir katmanda değerlendirme iddiasındadır.
Bu yaklaşım, mevcut güvenlik kontrollerinin yerine geçmez. Google, politikaların Agent Gateway gibi bir politika uygulama noktasından geçmesini, diğer ajan güvenliği kontrolleriyle birlikte kullanılmasını anlatıyor. Ayrıca motorun kararında büyük dil modeli değerlendiricisi bulunduğundan sonuçlar olasılıksaldır; açıklama, önce dry run modunda deneme ve günlükleri inceleme öneriyor.
İşletmeler bunu nasıl değerlendirmeli?
Önce ajanın hangi araçlarla hangi veriye eriştiğini envanterleyin. Ardından yüksek etkili çağrıları belirleyin: dışarıya e-posta gönderme, dosya paylaşma, kayıt silme veya finansal işlem başlatma gibi. Her biri için kuralı açıkça yazın; belirsiz “hassas veriyi paylaşma” cümlesi yerine hangi veri sınıfı, hangi alıcı ve hangi istisnaların kapsandığını tanımlayın.
- Araç ve veri envanteri çıkarın. Ajanın araç açıklamalarının anlaşılır ve güncel olduğundan emin olun.
- Kuralları somutlaştırın. İzin verilen alıcılar, veri türleri ve onay gerektiren işlemler açık olsun.
- Önce deneme modunda gözlemleyin. Sistem hangi çağrıları engellerdi, hangilerini geçirirdi; günlüklerde bu kararları kontrol edin.
- İnsan onayını koruyun. Geri döndürülemez veya yüksek etkili eylemlerde otomatik denetimi tek güvence saymayın.
- İstisnaları düzenli gözden geçirin. İş süreci değiştiğinde eski kurallar yanlış engel veya yanlış izin üretebilir.
Bir satış ekibinin ajanı teklif dosyalarını okuyup müşterilere e-posta hazırlıyorsa, şirket dışına gönderim, fiyat onayı ve ek dosya paylaşımı ayrı kurallara bağlanabilir. Önce simülasyonla beklenen davranış ölçülür; ardından insan onayı gerektiren adımlar belirlenir. Bu örnek, özelliğin mevcut tüm sistemlerde hazır olduğu anlamına gelmez.
Sınırlar ve uygulama koşulları neler?
Google duyurusunda özelliğin Gemini platformunda Preview statüsünde olduğu yazıyor. Desteklenen politika uygulama noktası Agent Gateway olarak belirtilmiş; dolayısıyla işletmeler kendi altyapı ve erişim koşullarını teknik belgelerden kontrol etmelidir. Bu, her ajan veya sağlayıcı için genel kullanılabilirlik iddiası değildir.
Açıklamada yalnızca araç çağrıları denetleniyor; sıradan metin yanıtları eylem oluşturmadığı için aynı şekilde değerlendirmeye alınmıyor. Ayrıca değerlendirici olasılıksal olduğundan, politika tasarımı, günlük inceleme ve ek kontroller önemini koruyor. Güvenlik yaklaşımında en az ayrıcalık, veri sınıflandırması, erişim kayıtları ve riskli işlemlerde insan onayı birlikte düşünülmelidir.
Uygulama planı için kontrol listesi
Uygulamaya geçmeden önce güvenlik, hukuk/uyum ve iş biriminden birer sorumlu belirleyin. Her kuralın sahibi, değişiklik onayı ve gözden geçirme sıklığı olsun. Politika dili geliştiricinin teknik açıklamalarıyla eşleşmeli; örneğin “müşteri verisini dışarı çıkarma” ifadesi hangi veri etiketlerinin, hangi hedeflerin ve hangi araçların kapsandığını belirtmelidir.
Küçük ve temsil edici bir senaryo kümesi oluşturun: yetkili alıcıya doğru içerik gönderimi, yanlış alıcı, istek dışı ek dosya, belirsiz talimat ve kötü niyetli belge talimatı. Her senaryoda beklenen karar ve gerekçe kaydedilsin. Dry run sonuçlarını yalnızca “engellendi/geçti” olarak değil, yanlış engel ve kaçırılan risk açısından da değerlendirin.
Üretim aşamasında kademeli ilerleyin. Önce düşük riskli bir ajan ve sınırlı araç seti seçin; günlükleri izleyin, hatalı kararları düzeltin ve iş akışının sahibiyle birlikte yeniden deneyin. Kural değişiklikleri sürüm kontrolü ve onay sürecinden geçsin. Bir denetim katmanı eklemek, izinleri genişletmek için gerekçe değildir; ajana yalnızca iş için gerekli en az yetkiyi verin.
Bu gelişme işletmeniz için ne anlama geliyor?
Ajanları müşteri verisi, e-posta veya operasyon araçlarına bağlayan işletmeler için izin vermek tek başına yeterli bir yönetişim modeli olmayabilir. Ajanın ne yapabileceği kadar, belirli bir çağrının hangi bağlamda kabul edileceğini de tanımlamak gerekir. Yeni özellik önizleme aşamasında olduğundan, bugün yapılabilecek en somut iş araç envanteri çıkarmak, kuralları açık yazmak ve yüksek etkili eylemlere insan onayı eklemektir.
Benom Yazılım, yapay zekâ danışmanlığı ve entegrasyon projelerinde ihtiyaca göre analiz, uzman incelemesi ve insan onayını içeren yaklaşım benimser. Yapay zekâ destekli bir iş akışını güvenli biçimde değerlendirmek için projenizi konuşalım.
Kaynakları nasıl takip etmeli?
Özelliğin kapsamı ve kullanılabilirlik durumu zamanla değişebilir. Kurumlar önce Google’ın duyurusunu, ardından ürün dokümantasyonundaki kurulum, desteklenen politika uygulama noktaları ve günlük kayıtları bölümlerini incelemelidir. Güvenlik kontrollerinin etkinliğini kendi test senaryolarında ölçmek, genel tanıtım metninden varsayım çıkarmaktan daha güvenilirdir.
Bu gelişme, ajan güvenliğini yalnızca modele verilen talimata bırakmamak gerektiğini hatırlatıyor: eylem sınırları sistematik olarak tanımlanmalı, gözlemlenmeli ve düzenli olarak gözden geçirilmelidir.
Sık sorulan sorular
Semantic governance policies genel kullanıma açıldı mı?
Google’ın 20 Kasım 2026 tarihli duyurusunda özellik Gemini platformunda Preview olarak tanımlanıyor. Kurumlar erişim ve teknik koşulları resmî dokümantasyondan doğrulamalıdır.
Bu özellik her ajan yanıtını denetliyor mu?
Duyuruya göre denetim, ajanın önerdiği araç çağrıları için eylem öncesinde yapılıyor. Yalnızca metin üreten yanıtlar araç eylemi oluşturmadığı için aynı kontrol kapsamına girmiyor.
Politika denetimi insan onayının yerini alır mı?
Hayır. Google, olasılıksal değerlendirme nedeniyle dry run ve diğer kontrollerle birlikte kullanımı öneriyor. Yüksek etkili işlemlerde insan onayını korumak uygun bir güvenlik katmanıdır.